Microsoft 365 est-il vraiment sauvegardé ? Disponibilité, rétention et restauration sont trois choses différentes
Microsoft garantit la disponibilité de vos données, pas leur restauration. Corbeilles limitées, responsabilité partagée : ce qu'une vraie sauvegarde M365 exige.

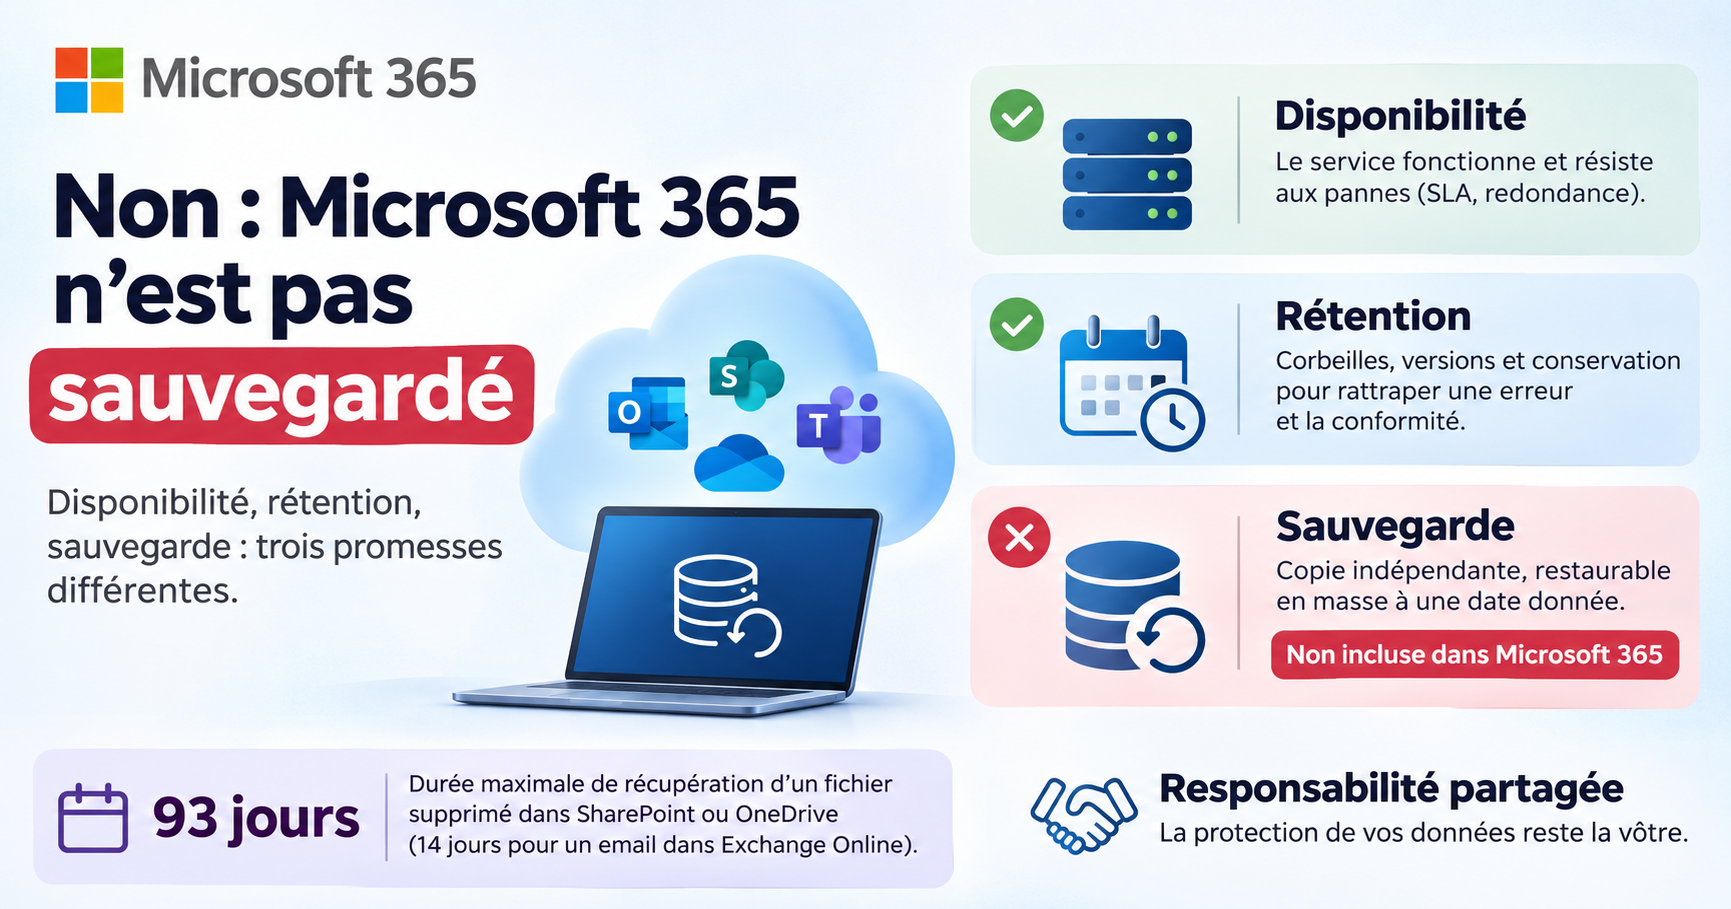
Non : Microsoft 365 n’est pas sauvegardé au sens où une entreprise l’entend. Microsoft garantit la disponibilité de son service et offre des mécanismes de récupération (corbeilles, versions, stratégies de conservation) conçus pour rattraper des erreurs ponctuelles et répondre à des obligations de conformité ; il ne garantit pas la restauration massive de vos données à un état antérieur, après une suppression tardive, un rançongiciel ou un compte compromis. C’est le modèle de responsabilité partagée, que Microsoft confirme lui-même dans la documentation de son propre service de sauvegarde. Voici ce que le cloud conserve vraiment, dans quelles limites, et ce qu’une sauvegarde digne de ce nom doit garantir.
93 jours
C’est la durée maximale pendant laquelle un fichier supprimé dans SharePoint ou OneDrive reste récupérable par ses deux corbeilles successives ; pour un email supprimé dans Exchange Online, la fenêtre standard est de 14 jours. Maximale, pas garantie : un administrateur ou une corbeille saturée peuvent raccourcir le délai. Au-delà, la récupération relève de l’exception, pas du droit.
Disponibilité, rétention, sauvegarde : trois promesses différentes
Le malentendu tient à un mot. Quand un dirigeant dit « nos données sont dans le cloud Microsoft, donc elles sont sauvegardées », il confond trois choses que Microsoft distingue soigneusement. La disponibilité : Microsoft s’engage à ce que le service fonctionne, avec des centres de données redondants qui résistent aux pannes matérielles et aux sinistres ; cette promesse est tenue, et remarquablement. La rétention : corbeilles, historique de versions et stratégies de conservation permettent de rattraper une erreur ou de satisfaire une obligation légale, chacun dans son cadre. La sauvegarde : une copie indépendante, restaurable en masse à une date donnée, à l’abri des erreurs, des attaques et des comptes compromis ; celle-là n’est pas incluse. Le fournisseur ne s’en cache pas : Microsoft a lancé son propre service de sauvegarde pour Microsoft 365, et dans la FAQ officielle de ce service, il explique que ses copies de reprise après sinistre ne permettent pas de restaurer un état historique des données, que l’historique des versions n’offre pas de restauration efficace à grande échelle, en particulier après un rançongiciel, et que les mécanismes de conservation légale sont conçus pour la conformité et l’eDiscovery, pas pour une restauration massive. Et à la question de savoir si sa position sur la responsabilité partagée a changé, Microsoft répond qu’elle est inchangée : il offre simplement davantage d’outils pour aider les organisations à l’assumer. La responsabilité des données reste donc la vôtre ; c’est le fournisseur qui le dit.
Ce que Microsoft conserve vraiment, et dans quelles limites
Les filets natifs sont réels, et il serait malhonnête de les réduire à quelques semaines : bien configurés, certains conservent des années. Encore faut-il comprendre ce que chacun fait, et ne fait pas. Les corbeilles d’abord : dans SharePoint et OneDrive, un fichier supprimé transite par deux corbeilles pendant 93 jours au maximum, mais un administrateur peut le purger définitivement depuis la corbeille de second niveau avant ce terme, et une corbeille arrivée à sa limite de capacité évacue les éléments les plus anciens par anticipation ; dans Exchange Online, un email supprimé reste récupérable 14 jours en configuration standard, délai extensible à 30 par l’administrateur, des durées qu’une stratégie de conservation ou une mise en attente peuvent prolonger considérablement. Le compte supprimé ensuite : le OneDrive d’un utilisateur dont le compte est supprimé est conservé 30 jours par défaut, puis reste récupérable pendant 93 jours supplémentaires, mais seulement par une intervention administrative. Les stratégies de conservation Microsoft Purview enfin : elles peuvent retenir des contenus pendant plusieurs années, et c’est leur force ; leur limite est celle que Microsoft énonce lui-même : ce sont des outils de conformité et de recherche juridique, pas des outils de restauration d’un site, d’une boîte ou d’un tenant à l’état d’une date donnée. S’y ajoutent des mécanismes internes de Microsoft qui permettent, sous conditions et sur demande, la restauration d’un site SharePoint supprimé pendant une courte période au-delà des corbeilles : un recours exceptionnel, pas un service sur lequel bâtir un plan de reprise. Et Microsoft 365 Backup, le service payant de Microsoft, couvre les boîtes Exchange, les comptes OneDrive et les sites SharePoint avec une rétention d’un an, isolée des stratégies de suppression : un vrai progrès, et une reconnaissance officielle que le besoin existe ; il reste un service du même fournisseur, dans le même tenant, administré par les mêmes comptes, ce qui pose la question suivante.
Les quatre scénarios où les filets natifs ne vous sauveront pas
Un : la suppression découverte tard. Un dossier de projet effacé par erreur en mars, dont l’absence n’est remarquée qu’en juillet lors d’un contrôle fiscal ou d’un litige : les corbeilles sont vides depuis longtemps, les recours exceptionnels de Microsoft ne couvrent pas quatre mois, et sans stratégie de conservation préalablement configurée, le dossier n’existe plus nulle part. Deux : le rançongiciel qui chiffre via la synchronisation. Un poste infecté chiffre les fichiers de son OneDrive, la synchronisation propage docilement les versions chiffrées vers le cloud ; l’historique de versions permet de revenir en arrière fichier par fichier, mais sur des milliers de documents partagés, sans restauration en masse à une date donnée, l’exercice tourne au cauchemar, et c’est précisément la limite que Microsoft reconnaît pour ce mécanisme. Trois : le compte compromis. Un attaquant qui détient un compte, à plus forte raison un compte d’administration, peut vider les corbeilles, purger les éléments récupérables et supprimer les versions ; sauf conservation légale verrouillée, tout ce qui vit dans le tenant est à sa portée, y compris les mécanismes censés vous protéger, ce qui est la raison d’être de la cinquième défense décrite dans notre scénario de compromission d’un compte de direction. Quatre : le départ d’un collaborateur. Son compte est supprimé pour économiser une licence, son OneDrive s’efface par étapes dans les mois qui suivent, et avec lui les fichiers que personne n’avait pensé à transférer, découverts manquants bien après la dernière fenêtre de récupération. Le point commun : dans ces quatre cas, la donnée a été perdue dans le tenant, et seule une copie hors du tenant y survit à coup sûr.
Ce qu’une vraie sauvegarde Microsoft 365 doit garantir
Cinq propriétés, à vérifier dans cet ordre. L’indépendance : la copie vit hors du tenant Microsoft, chez un autre acteur ou sur une infrastructure que vous contrôlez, et les comptes qui administrent Microsoft 365 ne peuvent ni la modifier ni la supprimer ; un compte compromis ne doit pas pouvoir atteindre la sauvegarde. La rétention longue, arbitrée avec la direction : des mois, souvent des années selon vos obligations, avec des points de restauration qui remontent avant une compromission ancienne ; c’est un choix contractuel, pas un réglage technique, comme nous l’expliquons à propos de la rétention des sauvegardes. La couverture complète : Exchange, OneDrive, SharePoint et Teams, car une sauvegarde qui oublie les conversations d’équipe ou les sites de service laisse des trous invisibles jusqu’au jour de la perte. La restauration granulaire et en masse : retrouver un email ou un fichier précis en quelques minutes, comme ramener un site entier à son état d’une date donnée, exactement ce que les mécanismes natifs ne promettent pas. Et les tests documentés : une sauvegarde ne vaut que restaurée, et la preuve de sa restauration est d’ailleurs l’une des pièces que la réglementation NIS2 attend désormais d’une entreprise concernée.
Trois questions pour situer votre entreprise. Si un fichier supprimé il y a quatre mois devait être produit demain, pourriez-vous le restaurer ? Si un compte d’administration était compromis cette nuit, vos sauvegardes Microsoft 365 seraient-elles hors de sa portée ? Et quand avez-vous vu, de vos yeux, une restauration réussie de vos données cloud ? Trois réponses précises : votre environnement numérique est réellement sauvegardé. Un doute : vous bénéficiez de la disponibilité de Microsoft, et c’est beaucoup, mais vous n’avez pas de sauvegarde ; la différence ne se voit jamais avant le jour où elle compte.
Questions fréquentes
Microsoft sauvegarde-t-il les données de Microsoft 365 ?
Non, pas au sens d’une restauration massive à un état antérieur. Microsoft garantit la disponibilité du service et offre des mécanismes de récupération (corbeilles de 93 jours au maximum pour SharePoint et OneDrive, 14 jours en standard pour Exchange Online, stratégies de conservation pouvant aller jusqu’à plusieurs années), conçus pour les erreurs ponctuelles et la conformité. Dans la FAQ de son propre service de sauvegarde payant, Microsoft précise que ces mécanismes ne permettent pas une restauration efficace à grande échelle et que la responsabilité des données reste celle du client.
Combien de temps un fichier supprimé reste-t-il récupérable dans OneDrive ou SharePoint ?
Jusqu’à 93 jours, répartis sur deux niveaux de corbeille, délai qui peut être raccourci par une purge administrative ou par la saturation de la corbeille. Pour un email supprimé dans Exchange Online, la fenêtre standard est de 14 jours, extensible à 30, et plus longue si une stratégie de conservation s’applique. Le OneDrive d’un compte supprimé est conservé 30 jours, puis reste récupérable 93 jours de plus par intervention administrative. Au-delà de ces fenêtres, seule une sauvegarde indépendante garantit la récupération.
Microsoft 365 Backup remplace-t-il une sauvegarde tierce ?
Il en couvre une partie : le service payant de Microsoft sauvegarde Exchange, OneDrive et SharePoint avec une rétention d’un an, isolée des stratégies de suppression. Mais il reste hébergé par le même fournisseur, dans le même tenant et administré par les mêmes comptes : il ne protège pas contre la compromission d’un compte d’administration ni contre une défaillance du fournisseur lui-même. Une sauvegarde indépendante, hors tenant, avec rétention arbitrée et tests documentés, reste la référence pour les données critiques.