Votre entreprise survivrait-elle au vol du compte Microsoft 365 de son dirigeant ?
Un rançongiciel moderne commence rarement par un exploit : il commence par un compte volé. Scénario heure par heure, et les cinq défenses qui changent l'issue.

Les rançongiciels et fraudes qui frappent les PME commencent rarement par une prouesse technique : ils commencent par une identité volée, le plus souvent un compte Microsoft 365, et le compte le plus rentable à voler est celui d'un dirigeant. Voici, heure par heure, à quoi ressemble cette compromission, pourquoi la double authentification classique ne suffit plus à elle seule à l'empêcher, et les cinq défenses qui changent concrètement l'issue.
99 %
Selon Microsoft, plus de 99 % des attaques visant les identités reposent sur les mots de passe : "replay attack" (rejeu), pulvérisation, hameçonnage. L'écrasante majorité des intrusions ne force pas vos systèmes : elle se connecte. La porte d'entrée de votre entreprise est un compte.
Le scénario, heure par heure
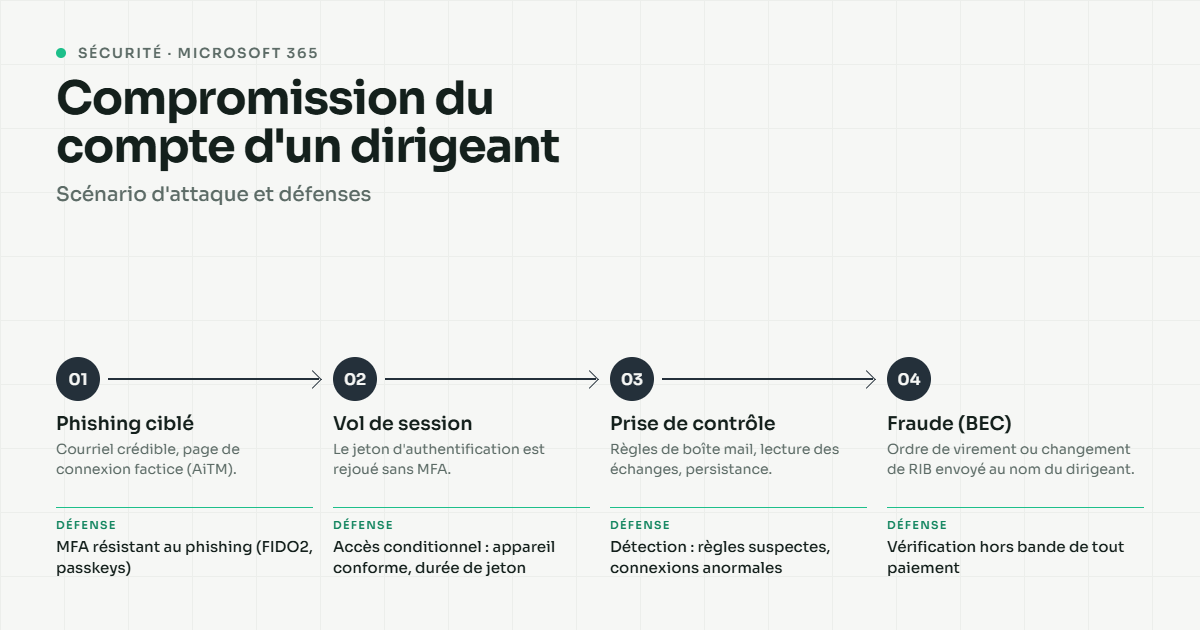
Imaginez, un vendredi à 16 heures. Le dirigeant reçoit un email impeccable : un document à signer, un partage SharePoint d'un partenaire connu. Le lien ouvre une page de connexion Microsoft parfaitement fidèle, car c'est, techniquement, la vraie : l'attaquant s'est intercalé entre le navigateur et Microsoft et relaie la connexion en temps réel. Le dirigeant saisit son mot de passe, valide sa double authentification sur son téléphone, accède au document. Rien d'anormal à l'écran ; en coulisses, le cookie de session vient d'être capturé, et l'attaquant est désormais connecté au compte, sans avoir besoin du mot de passe ni du second facteur. Le week-end lui appartient. Il lit la boîte, silencieusement ; il pose des règles de messagerie qui détournent ou masquent certains messages ; il parcourt OneDrive et SharePoint, contrats, salaires, plans ; il repère dans l'historique une vraie conversation de facturation en cours et y répond, du vrai compte, avec un « nouveau numéro de compte » pour le prochain paiement, message que tous les contrôles techniques du destinataire laisseront passer puisqu'il est authentique. Puis il écrit à quelques collaborateurs clés, toujours depuis le vrai compte, avec le ton du patron un dimanche soir : une pièce jointe à ouvrir, un accès à valider. Lundi matin, selon son objectif, l'histoire se termine en fraude au virement, en vol de données monnayé, ou, si le compte disposait de privilèges d'administration, en déploiement de rançongiciel sur tout ce que l'identité pouvait atteindre. Aucune machine n'a été piratée au sens hollywoodien du terme : quelqu'un s'est connecté, légitimement en apparence, à chaque étape.
Pourquoi l'identité est devenue la porte d'entrée
Parce que le périmètre a disparu : quand la messagerie, les fichiers et les applications vivent dans le cloud, accessibles de partout, l'identité est le seul point de passage universel, ce que nous avons décrit dans notre analyse de l'environnement numérique. Les attaquants l'ont compris avant beaucoup d'entreprises : voler un compte coûte moins cher et rapporte plus que percer un pare-feu. Et il faut le dire clairement, car c'est le point que trop de PME ignorent : la double authentification classique est indispensable, mais elle n'est plus une garantie absolue. Les kits d'hameçonnage modernes relaient la connexion en temps réel et volent la session après que vous avez validé votre second facteur ; le code SMS, la notification push, le code à six chiffres sont transmis à Microsoft par l'attaquant lui-même, qui repart avec le jeton. Quant au dirigeant, il cumule tout ce qui fait une cible idéale : l'autorité (ses emails font agir), l'accès (sa boîte concentre l'entreprise), et, trop souvent, les exceptions : le MFA « allégé pour ne pas le déranger », les droits d'administration « de confort » hérités du temps où il configurait tout lui-même, le mot de passe inchangé depuis des années. L'attaque décrite ci-dessus n'exploite aucune faille logicielle : elle exploite une organisation.
Les cinq défenses qui changent l'issue
Un : une authentification résistante à l'hameçonnage pour les comptes sensibles. Les clés de sécurité physiques et les passkeys (norme FIDO2) lient la connexion au vrai site : la page-relais de l'attaquant ne peut pas capturer ce qui ne lui est jamais présenté ; c'est la parade structurelle au scénario du vendredi, et elle se déploie en priorité sur la direction, la finance et les administrateurs.
Deux : l'accès conditionnel, qui ajoute des conditions à l'identité : appareil conforme et connu, localisation plausible, comportement habituel ; une session valide depuis un appareil inconnu à l'étranger se voit refuser ou re-vérifier, ce qui casse la valeur d'un jeton volé.
Trois : la séparation des privilèges : le compte quotidien d'un dirigeant ne doit détenir aucun droit d'administration ; les comptes d'administration sont dédiés, nominatifs, comptés, et le vol du compte du patron ne doit donner que la boîte du patron, jamais les clés de l'entreprise.
Quatre : la détection et la révocation : quelqu'un doit voir la connexion anormale, la règle de boîte suspecte, l'exfiltration qui démarre, et savoir que le premier réflexe est de révoquer toutes les sessions du compte (ce qui invalide les jetons volés) avant même de changer le mot de passe ; c'est le rôle de la surveillance continue dont nous avons décrit les étages.
Cinq : la sauvegarde indépendante, y compris de Microsoft 365 : un compte compromis peut supprimer et chiffrer ce qu'il atteint, et la copie qui vous sauvera est celle que ce compte ne pouvait pas toucher, hors de sa portée, avec une rétention qui remonte avant l'intrusion.
Le test de lundi matin
Trois questions à poser à votre responsable informatique ou à votre prestataire, lundi. Si le compte de la direction se connectait cette nuit depuis un pays inhabituel, qui le verrait, et en combien de temps ? Pouvons-nous révoquer toutes les sessions d'un compte en cinq minutes, un dimanche ? Et le compte quotidien du dirigeant détient-il, aujourd'hui, le moindre privilège d'administration ? Trois réponses précises : votre organisation survivrait probablement au scénario du vendredi. Une hésitation quelque part : vous savez désormais exactement où commencer.
Le rançongiciel spectaculaire du lundi matin n'est que le dernier acte d'une pièce qui s'est jouée tout le week-end, à voix basse, dans une boîte mail. Empêcher le premier acte coûte quelques décisions d'organisation : des clés résistantes à l'hameçonnage pour les comptes qui comptent, des conditions d'accès, des privilèges séparés, des yeux sur les connexions, une sauvegarde hors d'atteinte. Aucune n'exige un budget de multinationale ; toutes exigent d'avoir accepté une idée simple : votre entreprise n'a plus de murs, elle a des comptes, et elle vaut ce que vaut le moins bien protégé de ses comptes importants.
Questions fréquentes
La double authentification suffit-elle à protéger un compte Microsoft 365 ?
Elle est indispensable et bloque l'immense majorité des attaques par mot de passe, mais elle n'est plus suffisante seule : les kits d'hameçonnage modernes relaient la connexion en temps réel et volent le cookie de session après validation du second facteur. Les méthodes résistantes à l'hameçonnage (clés de sécurité FIDO2, passkeys) ferment cette voie et se déploient en priorité sur les comptes de direction, de finance et d'administration.
Que faire si un compte Microsoft 365 est compromis ?
Dans l'ordre : révoquer immédiatement toutes les sessions du compte (ce qui invalide les jetons volés), réinitialiser le mot de passe et ré-enrôler la double authentification, inspecter et supprimer les règles de boîte mail créées par l'attaquant, vérifier les applications autorisées sur le compte, puis investiguer l'étendue réelle (messages envoyés, données consultées, autres comptes touchés) avant de conclure. Une remédiation partielle laisse des portes ouvertes ; en cas de doute, faites-vous accompagner.
Pourquoi dit-on que les rançongiciels commencent par une identité ?
Parce que le chemin le plus court vers les données d'une entreprise n'est plus une faille technique mais un compte légitime : selon Microsoft, plus de 99 % des attaques visant les identités reposent sur les mots de passe. Un compte volé donne accès aux messageries, fichiers et applications, permet des fraudes internes crédibles, et, s'il détient des privilèges, sert de rampe de lancement au chiffrement du parc. Protéger les identités, c'est fermer la première porte de la chaîne.